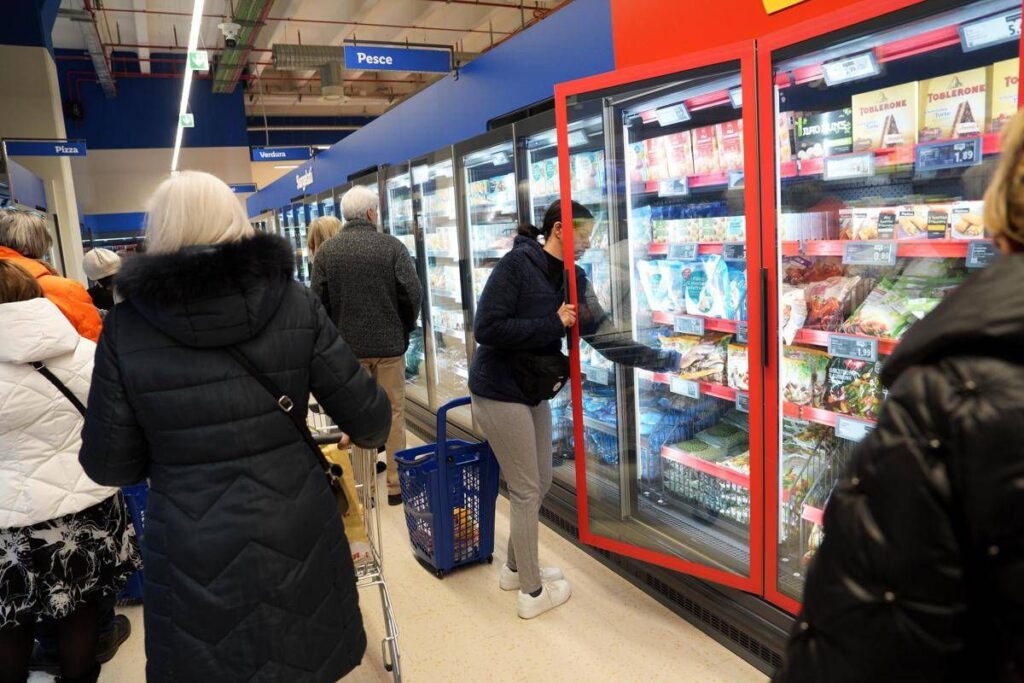
(Adnkronos) – Dopo l’Europa, gli hacker colpiscono anche i supermercati in Italia. Guasti si sono registrati in Sicilia, in sei supermercati, ma segnalazioni sono arrivate anche da un’azienda toscana e da una dell’Emilia Romagna della filiera alimentare.
“Abbiamo avuto la conferma che si tratta di un attacco hacker in almeno quattro supermercati Coop in Sicilia” dice all’Adnkronos Giuseppe Spadaro, direttore generale del gruppo Coop Radenza, che gestisce supermercati a marchio Coop in Sicilia. “La situazione è al momento sotto controllo, posso confermare che abbiamo avuto degli attacchi ma il problema è stato già circoscritto. Abbiamo appurato che sono stati attacchi che stiamo gestendo con gli organi di controllo. Abbiamo avviato i protocolli legati ad attacchi di cybersicurezza con l’Agenzia per la cybersicurezza nazionale (Acn)”.
La notizia arriva, dopo che sono stati colpiti centri commerciali in mezza Europa. In Belgio, Svezia, Lussemburgo, Olanda, Finlandia, Irlanda ed Estonia, alterando da remoto le temperature degli impianti di refrigerazione che arrivavano anche a toccare i 50 gradi.
“Alla luce degli attacchi informatici che stanno interessando i sistemi della catena del freddo di numerosi operatori in diversi Paesi europei tra cui Belgio, Lussemburgo, Irlanda, Paesi Bassi, Lettonia, Finlandia e Svezia, l’Agenzia per la Cybersicurezza Nazionale ha richiamato gli operatori della Grande distribuzione organizzata (Gdo), della logistica alimentare, della refrigerazione industriale e le società di manutenzione alle misure di sicurezza già raccomandate dopo gli incidenti digitali in una serie di catene di supermercati in Francia” riferisce l’Agenzia per la Cybersicurezza nazionale (Acn) raccomandando, qualora non sia già stato fatto, “di procedere con la massima urgenza alla verifica dell’eventuale esposizione su Internet dei sistemi di controllo e teleassistenza e alla loro segregazione in ambienti protetti, separati dalle reti informatiche aziendali”.
“Tra le ulteriori misure indicate figurano il rafforzamento degli accessi da remoto attraverso Vpn e l’autenticazione a più fattori, la verifica degli account privilegiati e l’aggiornamento o la sostituzione dei dispositivi non più supportati dai produttori – osserva l’Agenzia – Le indicazioni tecniche e operative sono disponibili sul sito dell’Acn nel bollettino ‘Misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo’”. “Al momento Acn ha ricevuto una notifica Nis di incidente da parte di un’azienda toscana operante nel settore della ristorazione collettiva; ha rilevato, non ancora notificato, un attacco ai danni di un’impresa emiliana della produzione di surgelati”, sottolinea l’Agenzia che “ha intensificato ogni monitoraggio vista la capillare distribuzione territoriale del settore per individuare ogni ulteriore possibile caso di attacco”.
L’Agenzia ha programmato “già per domani un incontro con le federazioni di settore e le principali aziende della grande distribuzione nazionale e ha dato la disponibilità delle proprie strutture per rafforzare la capacità di resistenza delle aziende, rinnovare l’attenzione sui rischi per la sicurezza informatica della filiera alimentare e sollecitare se necessario l’adozione subitanea delle necessarie misure di prevenzione e mitigazione”.
—
cronaca
webinfo@adnkronos.com (Web Info)